
SSL (Secure Sockets Layer) является стандартным протоколом, который обеспечивает защищенное соединение между клиентом и сервером в интернете. Он шифрует данные, которые передаются между клиентом и сервером, обеспечивая безопасность и конфиденциальность информации. Однако, существует несколько разных версий протокола SSL, и некоторые из них имеют уязвимости, которые могут быть использованы злоумышленниками для атаки на систему.
Одним из наиболее известных примеров является уязвимость POODLE (Padding Oracle On Downgraded Legacy Encryption), которая затрагивает версии SSL 3.0 и более ранние. Эта уязвимость позволяет злоумышленникам перехватывать и изменять зашифрованные данные, используя специально созданные запросы.
Чтобы исправить эту уязвимость, рекомендуется отключить поддержку SSL 3.0 и использовать более современные версии протокола, такие как TLS 1.0, TLS 1.1 и TLS 1.2. Важно также регулярно обновлять программное обеспечение и операционную систему, чтобы иметь последние исправления и защиту от уязвимостей.
Однако, не всегда можно просто отключить поддержку устаревших версий протокола SSL. Некоторые старые приложения и устройства все еще могут использовать эти версии, и отказ от них может привести к неработоспособности системы. В таких случаях, рекомендуется использовать техники, такие как TLS_FALLBACK_SCSV, которые предотвращают downgrade атаки, при которых злоумышленник принуждает систему использовать уязвимую версию протокола SSL.
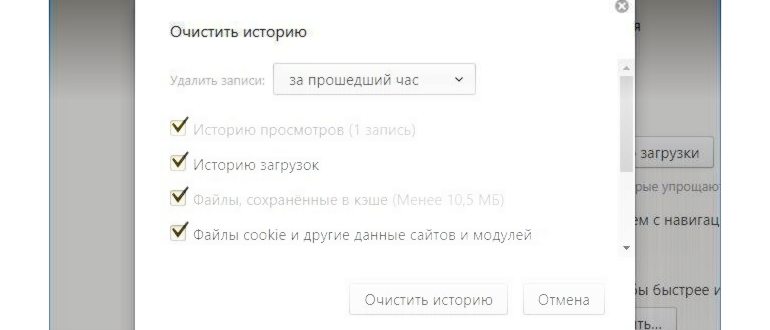
Разные версии протокола SSL: руководство по исправлению и обеспечению безопасности
Протокол SSL (Secure Sockets Layer) широко используется для обеспечения безопасности в интернет-соединениях. Однако, существуют различные версии протокола SSL, которые имеют различные уровни безопасности. В этом руководстве мы рассмотрим различные версии протокола SSL и предоставим рекомендации по исправлению и обеспечению безопасности вашего интернет-соединения.
Что такое протокол SSL?
Протокол SSL — это протокол шифрования, который обеспечивает безопасное соединение между клиентом и сервером в интернете. Он используется для защиты конфиденциальности передаваемых данных и предотвращения их перехвата и модификации злоумышленниками.
Разные версии протокола SSL
Существует несколько версий протокола SSL, включая SSL 2.0, SSL 3.0, TLS 1.0, TLS 1.1 и TLS 1.2. Каждая версия имеет свои особенности и уровень безопасности. Важно использовать самые новые и безопасные версии протокола SSL, чтобы защитить ваше соединение.
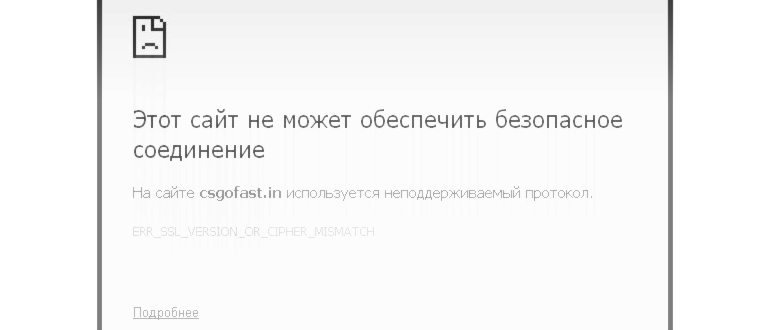
Как исправить и обеспечить безопасность протокола SSL
Чтобы исправить и обеспечить безопасность протокола SSL, рекомендуется следовать следующим рекомендациям:
- Используйте TLS 1.2 или более новые версии протокола SSL. Отключите поддержку устаревших версий SSL 2.0 и SSL 3.0.
- Обновите программное обеспечение, поддерживающие протокол SSL, до последних версий, которые содержат исправления уязвимостей.
- Настройте сервер и клиент так, чтобы использовать сильные шифры и алгоритмы.
- Проверьте SSL-сертификаты сервера на наличие актуальных и надежных сертификатов от надежных центров сертификации.
- Проводите регулярные проверки уязвимостей и сканируйте свою сеть на наличие уязвимостей, связанных с протоколом SSL.
Вывод
Протокол SSL является важным компонентом безопасного интернет-соединения. Однако, не все версии протокола SSL являются безопасными, и рекомендуется использовать самые новые и безопасные версии, такие как TLS 1.2. Следуя рекомендациям по обеспечению безопасности, вы можете улучшить защиту своего интернет-соединения и предотвратить возможные угрозы безопасности.
Что такое SSL и почему безопасность важна?
SSL (Secure Sockets Layer) — это криптографический протокол, который обеспечивает безопасное соединение между клиентом и сервером в сети Интернет. Он используется для защиты передаваемых данных от несанкционированного доступа и подделки.
SSL обеспечивает следующую защиту:
- Аутентификацию — сервер, с которым клиент хочет установить соединение, доказывает свою подлинность, предоставляя серверный сертификат;
- Шифрование — данные, передаваемые между клиентом и сервером, зашифровываются, чтобы предотвратить чтение или изменение информации по пути;
- Интергитет — хеширование гарантирует, что переданные данные не были изменены в процессе передачи;
- Конфиденциальность — информация, передаваемая по SSL, защищена от прослушивания и раскрытия третьими лицами.
Безопасность играет важную роль в связи с увеличением количества онлайн-транзакций и обмена конфиденциальной информацией. В случае отсутствия SSL, злоумышленники могут перехватить данные, похитить личную информацию и даже провести финансовые махинации от имени пользователя.
При использовании SSL сертификата, клиент может быть уверен, что он связывается с официальным сервером, а вся информация, передаваемая во время сеанса, остается защищенной.
Основные версии протокола SSL и их проблемы безопасности
Протокол SSL (Secure Sockets Layer) — это стандартная технология шифрования, которая обеспечивает безопасную передачу данных между клиентом и сервером в интернете. Однако с течением времени и возрастанием угроз в сфере кибербезопасности, различные версии протокола SSL стали подвержены уязвимостям и проблемам безопасности.
SSL 1.0 и SSL 2.0
Первые версии протокола SSL, такие как SSL 1.0 и SSL 2.0, были разработаны в конце 1990-х годов и уже устарели. Они имели ряд уязвимостей, включая возможность атаки на передачу информации (Man-in-the-Middle) и утечку конфиденциальных данных.
SSL 3.0
SSL 3.0 был выпущен в 1996 году и считался значительным шагом вперед по сравнению с предыдущими версиями. Однако, и этот протокол имел свои уязвимости, одной из которых была атака на CBC (Cipher Block Chaining), которая позволяла злоумышленнику расшифровывать данные.
TLS 1.0
Transport Layer Security (TLS) 1.0 был представлен в 1999 году и является эволюцией протокола SSL 3.0. Однако, TLS 1.0 также был подвержен серьезным уязвимостям, таким как атаки типа POODLE (Padding Oracle On Downgraded Legacy Encryption), которые позволяли злоумышленнику расшифровывать зашифрованные данные.
TLS 1.1 и TLS 1.2
Переход к TLS 1.1 и TLS 1.2 внес значительные изменения в протокол, с целью улучшить безопасность. В этих версиях были устранены некоторые известные уязвимости и внедрены новые механизмы шифрования. Однако, даже эти версии не лишены уязвимостей, их использование становится все менее рекомендуемым.
TLS 1.3
Самой новой версией протокола является TLS 1.3, которая была выпущена в 2024 году. Она включает ряд улучшений, таких как обновленные алгоритмы шифрования, более строгие правила проверки сертификатов и более безопасные методы обмена ключами. TLS 1.3 также устраняет некоторые уязвимости, которые были присутствовали в предыдущих версиях.
Вывод
Основные версии протокола SSL имеют свои проблемы безопасности, начиная от старых версий (SSL 1.0 и SSL 2.0), и заканчивая более новыми (TLS 1.0 и TLS 1.1). Поэтому рекомендуется использовать самые современные версии протокола (TLS 1.2 и TLS 1.3), которые обеспечивают более надежную безопасность при передаче данных через интернет.
Как исправить проблемы безопасности в разных версиях SSL?
SSL (Secure Sockets Layer) является протоколом шифрования, который обеспечивает безопасную передачу данных в сети интернет. Однако, в разных версиях SSL могут быть выявлены некоторые проблемы безопасности, которые требуют исправления. Вот некоторые меры, которые помогут защитить вашу систему:
1. Обновление до последней версии SSL
Первым шагом для исправления проблем безопасности в SSL является обновление до последней доступной версии протокола. Новые версии обычно включают исправления уязвимостей и улучшенные алгоритмы шифрования.
2. Отключение поддержки устаревших версий
Старые версии SSL, такие как SSL 3.0 и более ранние, являются уязвимыми к различным атакам, включая POODLE и BEAST. Поэтому рекомендуется отключить поддержку таких устаревших версий SSL для предотвращения возможных атак.
3. Поддержка более надежных шифров
Убедитесь, что ваша система поддерживает только надежные алгоритмы шифрования. Используйте сильные шифры, такие как AES (Advanced Encryption Standard), вместо устаревших алгоритмов, таких как RC4.
4. Установка сертифицированных SSL-сертификатов
Самоподписанные сертификаты могут быть уязвимыми к MITM (Man-in-the-Middle) атакам. Рекомендуется установить сертифицированные SSL-сертификаты с доверенными удостоверяющими центрами, чтобы обеспечить подлинность вашего веб-сайта.
5. Отключение сжатия данных
Сжатие данных, такое как Deflate и Gzip, может быть уязвимым к атаке CRIME, которая позволяет злоумышленнику раскрыть конфиденциальную информацию. Рекомендуется отключить сжатие данных, если оно необходимо только в крайних случаях.
6. Использование современных протоколов
Помимо SSL, существуют более современные протоколы безопасности, такие как TLS (Transport Layer Security). TLS представляет собой более обновленную версию SSL и обладает большей безопасностью. Рекомендуется использовать TLS вместо устаревших версий SSL.
7. Регулярное обновление безопасности
Чтобы обеспечить надежную и безопасную работу системы, регулярно обновляйте все компоненты, связанные с безопасностью, включая протоколы SSL, операционную систему и приложения. Это позволит избежать известных уязвимостей и обеспечить надежность вашей системы.
Соблюдение указанных мер поможет улучшить безопасность при использовании разных версий протокола SSL. Важно помнить, что безопасность — это непрерывный процесс, и поэтому регулярное обновление и аудит безопасности являются необходимыми для защиты ваших данных.
Советы по обеспечению безопасности при использовании разных версий протокола SSL
SSL (Secure Sockets Layer) — это криптографический протокол, который обеспечивает защищенное соединение между клиентом и сервером во время передачи данных по интернету. Однако различные версии протокола SSL имеют уязвимости, поэтому важно применять дополнительные меры для обеспечения безопасности при их использовании.
- Обновитеся до последней версии SSL: Всегда старайтесь использовать последнюю версию протокола, так как она включает в себя исправления уязвимостей предыдущих версий. Регулярно проверяйте наличие обновлений и устанавливайте их как можно скорее.
- Отключите уязвимые версии: Прекратите использование SSLv2 и SSLv3, так как они устарели и подвержены серьезным уязвимостям. Вместо этого, используйте более безопасные версии, такие как TLS 1.2 или TLS 1.3.
- Используйте сильные шифры и ключи: При конфигурации сервера и клиента убедитесь, что выбранные криптографические алгоритмы, шифры и ключи являются сильными и безопасными. Избегайте шифров, которые считаются слабыми или устаревшими.
- Реализуйте проверку подлинности: Включите обязательную проверку подлинности на сервере, чтобы исключить возможность подмены или атаки Man-in-the-Middle. Убедитесь, что сертификаты используемые для проверки подлинности доверенны и действительны.
- Мониторинг безопасности: Постоянно мониторьте безопасность своего сервера и сети, чтобы выявлять и предотвращать любые атаки или нарушения. Используйте средства мониторинга и обнаружения вторжений для своей системы.
Соблюдая эти советы и применяя дополнительные меры безопасности, вы сможете обеспечить надежное и защищенное соединение при использовании разных версий протокола SSL.
Получите онлайн ответы от профессионалов
На сайте eruz.zakupki.gov.ru используется неподдерживаемый протокол — как исправить
Многие пользователи eruz.zakupki.gov.ru стали сталкиваться с проблемами входа на страницу крупнейшего ресурса. Площадка блокируется и зайти на сайт физически не представляется возможным. В этой статье мы рассмотрим ответ на вопрос о том, что можно предпринять, когда на сайте eruz.zakupki.gov.ru отображается проблема «Используется неподдерживаемый протокол».
А теперь давайте рассмотрим, каким образом можно решить указанную проблему. Существует несколько ключевых настроек, которые блокируют разного рода сайты и сервисы.
Устранение неисправности
- Перезапустите браузер. Закройте его, проверьте, чтобы в системном трее (области уведомлений) и в диспетчере задач не было никакой активности от него.
- Вместе с браузером можете перезагрузить маршрутизатор. Это действие может помочь, если провайдер предоставляет динамические IP-адреса (что скорее всего).
- Проверьте работу этой же страницы в другом браузере, скопировав ссылку в адресную строку. Если вы работали в Яндекс.Браузере (или другом браузере на движке Chromium), проверьте работоспособность страницы в Mozilla Firefox.
- При выявлении проблемы в новом браузере, перейдите к следующему пункту. При нормальном взаимодействии с сайтом/сайтами в Firefox, верните настройки используемого ранее браузера по умолчанию, отключите все расширения или переустановите браузер.
- После сканируйте систему с помощью программы CCleaner или ее аналога, на предмет мусора, временных файлов и ошибок реестра. Очищайте, исправляйте и проверяйте работу страниц в браузере.
- Если используете более тяжелые антивирусы, с пусканием корней в операционную систему, отключите на время их защиту и проверьте загрузку страниц. Если этот способ помог, вероятно, что сайт или протоколы, что он использует, обозначены антивирусом как «небезопасные».
- Маловероятно в последних версиях Windows 10, но все же проверьте, правильно ли выставлены дата, время и часовой пояс. Из-за некорректной информации может считываться верная дата окончания SSL-сертификата и сравниваться с неверной датой в операционной системе.
Если комплекс процедур не помог устранить проблему, и она час от часу пробивается с различных браузеров на разных сайтах и страницах, есть последний вариант – сброс протоколов SSL на компьютере. Последняя же, крайняя мера, – откат или полноценная переустановка операционной системы.
Чтобы выяснить настоящую причину, пользователю браузера рекомендуется проверить все перечисленные факторы. При том же заражении компьютерными вирусами возможно проявление сразу нескольких симптомов – от изменения текущего времени и блокировки антивирусом до подключения перенаправления страниц в браузере и других неприятностей.
Выполнить антивирусное сканирование
Если очистка захламленного браузера не привела к положительным результатам, стоит просканировать свой компьютер на наличие вирусных программ. Перед установкой антивируса необходимо выполнить следующие действия:
Затем необходимо запустить одну из специализированных программ для очистки реестра и выполнить сканирование, предварительно удалив предустановленное антивирусное ПО. Настройка защиты может причислить ресурс к опасным и автоматически блокировать попытки зайти на сайт.
Сброс SSL
Самой популярной причиной возникновения проблемы становится SSL – это современный протокол передачи информации, обладающий несколькими уровнями защиты информации от кражи посредством уникального шифрования (HTTPS). По факту, это самый совершенный на данный момент способ сохранности информации в сети.
Для сброса настроек протокола данных следуем следующей инструкции:
- Заходим в «Панель управления», находим пункт «Свойства браузера».
- В новом окне находим графу «Дополнительно».
- В нижней части (под загадочным списком) нажимаем «Восстановить дополнительные параметры», после чего «Сброс».
- Ищем графу «Содержание» — нажимаем на первый пункт «Очистить/Удалить SSL».
- Перезагружаем устройство (рекомендуется, но можно проверить и сразу).
Если знакомы с командной строкой, также советуем опробовать 2 полезные команды (запускаем окно с правами администратора, вводим коды по порядку):
Заключение
В случае появления ошибки, которая информирует о неподдерживаемом протоколе, стоит настроить либо переустановить браузер, выполнить сброс SSL протоколов и просканировать компьютер на предмет наличия вирусов. Зачастую проблема решается путем настройки корректного времени и даты или перезагрузки Wi-Fi роутера.
Я должна получить от компании Мицар 3 млн рублей, которые должны были переслать на мою почту 127434. Но я ничего не получила, как вернуть мои деньги?
Светлана Пугачева
Многие интернет-пользователи жалуются на нестабильную работу видеоплееров, которые встроены в крупные медиапорталы и онлайн-кинотеатры.
С системным уведомлением «Госуслуги сейчас откроются. Портал работает в прежнем режиме, подождите пару секунд»
Время и дата
Сертификат SSL имеет четко обозначенный срок действия с датой активации и деактивации. Такой подход отчасти дает дополнительную защиту, потому что в случае технического сбоя в системных часах компьютера сайты перестают открываться. Сброс времени обычно происходит «назад», на дату изготовления материнской платы, на что и реагирует система.
- Вручную внести корректную дату и время, после чего обновить страницу в браузере.
- Воспользоваться функцией синхронизации через интернет, встроенной в Windows.
- Заменить батарейку на памяти BIOS. При первом запуске ПК нужно внести корректные данные.
Каждый раз после изменения времени рекомендуется ручное обновление страницы или перезапуск браузера. Такой шаг активирует повторное соединение с сервером и позволяет зайти на сайт «с нуля», но уже с правильным временем, соответствующим сроку действия сертификата SSL (после активации и до ее завершения).
Заражение компьютерными вирусами
Выдачей ошибки SSL браузер, вероятно, предупреждает о попытке его подмены, переадресации на сайт-клон или иной угрозе. В это случае рекомендуется провести полную проверку компьютера на наличие вирусов. Если присутствуют другие признаки заражения, стоит скачать парочку программ со свежими антивирусными базами (например, CureIt).
Выполняются перечисленные действия программами типа CCleaner. Они дают прямой доступ как к автозагрузке операционной системе, так и к списку расширений установленных браузеров. Также в таких программах обычно есть функция удаления ненужных системных файлов, в которых запросто может быть тело компьютерного вируса.
Если предложенные способы устранения ошибки SSL не помогли, остается ждать, пока проблему устранит администратор, или воспользоваться любым другим тематическим сайтом с аналогичным контентом.
Сбросить SSL протоколы
Сброс SSL протоколов – эффективный метод решения проблемы в случае возникновения сообщения о неподдерживаемом протоколе. Для того, чтобы установить настройки по умолчанию или сбросить опции SSL, потребуется выполнить следующие действия:
- Открыть раздел «Свойства браузера» в «Панели управления».
- Во вкладке «Дополнительно» нужно кликнуть по клавише «Восстановить дополнительные параметры». Вернуть параметры к значениям по умолчанию можно путем нажатия на кнопку «Сброс».
- Затем нужно перейти во вкладку «Содержание» и выбрать пункт «Очистить SSL».
После выполнения всех описанных манипуляций необходимо перезапустить компьютер.


